
Im Rahmen eines umfassenden Sicherheitsmanagements müssen Unternehmen den individuellen Schutzbedarf insbesondere für Kritische Infrastruktur bestimmen. Ein geeignetes ISMS sorgt dafür, systematisch Maßnahmen zu konzipieren und umzusetzen, wie es unter anderem die internationale Norm ISO 27001 fordert. Dabei bietet der Grundschutz eine pragmatische Herangehensweise zur Auswahl technischer, organisatorischer und personeller Schutzmaßnahmen. Ein fiktives Energiekontrollzentrum könnte beispielsweise analysieren, wie hoch das Risiko durch Ausfall einzelner Systeme ist und anhand eines Return on Security Investment berechnen, wie viel es wirtschaftlich sinnvoll in zusätzliche Sicherheit investieren sollte. Zusätzlich könnten spezifische Risiken für die Kritische Infrastruktur bewertet werden, indem mögliche Bedrohungsszenarien modelliert und deren Auswirkungen auf den Betrieb abgeschätzt werden. Die getroffenen Entscheidungen würden daher nicht nur technische, sondern auch prozessuale und wirtschaftliche Überlegungen einbeziehen.
Cyberangriffe erfolgen über verschiedene Angriffsvektoren, die sowohl technische Schwachstellen als auch menschliche Fehler ausnutzen. Häufig beginnt ein Angriff mit einer täuschenden E-Mail, die etwa auf Phishing oder Social Engineering setzt, um Zugangsdaten zu erlangen. Gelangen Angreifer in das interne Netz, verbreiten sie möglicherweise Malware wie Ransomware, die Daten verschlüsselt und Lösegeld erpresst. In einem hypothetischen Fall könnte ein Unternehmen erleben, dass Mitarbeitende auf manipulierte Spam hereinfallen oder durch Spoofing-Techniken zur Preisgabe sensibler Informationen verleitet werden. Auch gezielt eingesetzter Spam in Kombination mit täuschenden Anhängen kann dazu führen, dass Schadsoftware in kritische Systeme eingeschleust wird. Ein Szenario wäre ebenfalls denkbar, in dem externe Akteure gefälschte Absenderadressen für Spoofing verwenden, um den Eindruck von Dringlichkeit zu erwecken und Mitarbeitende zum Öffnen von infizierten Anhängen zu bewegen. Solche Methoden greifen ineinander und zeigen, wie gezielt Angreifer unterschiedliche Schwachpunkte ausnutzen können.
Ein effektives Schwachstellenmanagement basiert unter anderem darauf, den Softwarebestand systematisch zu erfassen, beispielsweise über eine vollständige Software Bill of Materials. Mithilfe von OSINT-Recherchen können Administratoren Hinweise auf neu entdeckte Schwachstellen gewinnen. OSINT (Open Source Intelligence) erlaubt es dabei, aus öffentlich zugänglichen Quellen wie Foren oder Sicherheitsmeldungen relevante Informationen zu potenziellen Angriffen zu extrahieren. Mit der zielgerichteten Auswertung von Threat Intelligence lassen sich die Bedrohungslage und die Kritikalität einzelner Schwachstellen priorisieren. Angenommen, eine IT-Abteilung erhält eine Warnung über ein Sicherheitsproblem in einer genutzten Kommunikationssoftware, dann wäre schnelles Handeln geboten, um potenzielle Angriffspunkte auszuschließen. Auch die regelmäßige Aktualisierung des internen Lagebilds ist notwendig, um Schwachstellen bei neuen Versionen rechtzeitig zu erkennen und darin resultierende Risiken angemessen zu bewerten.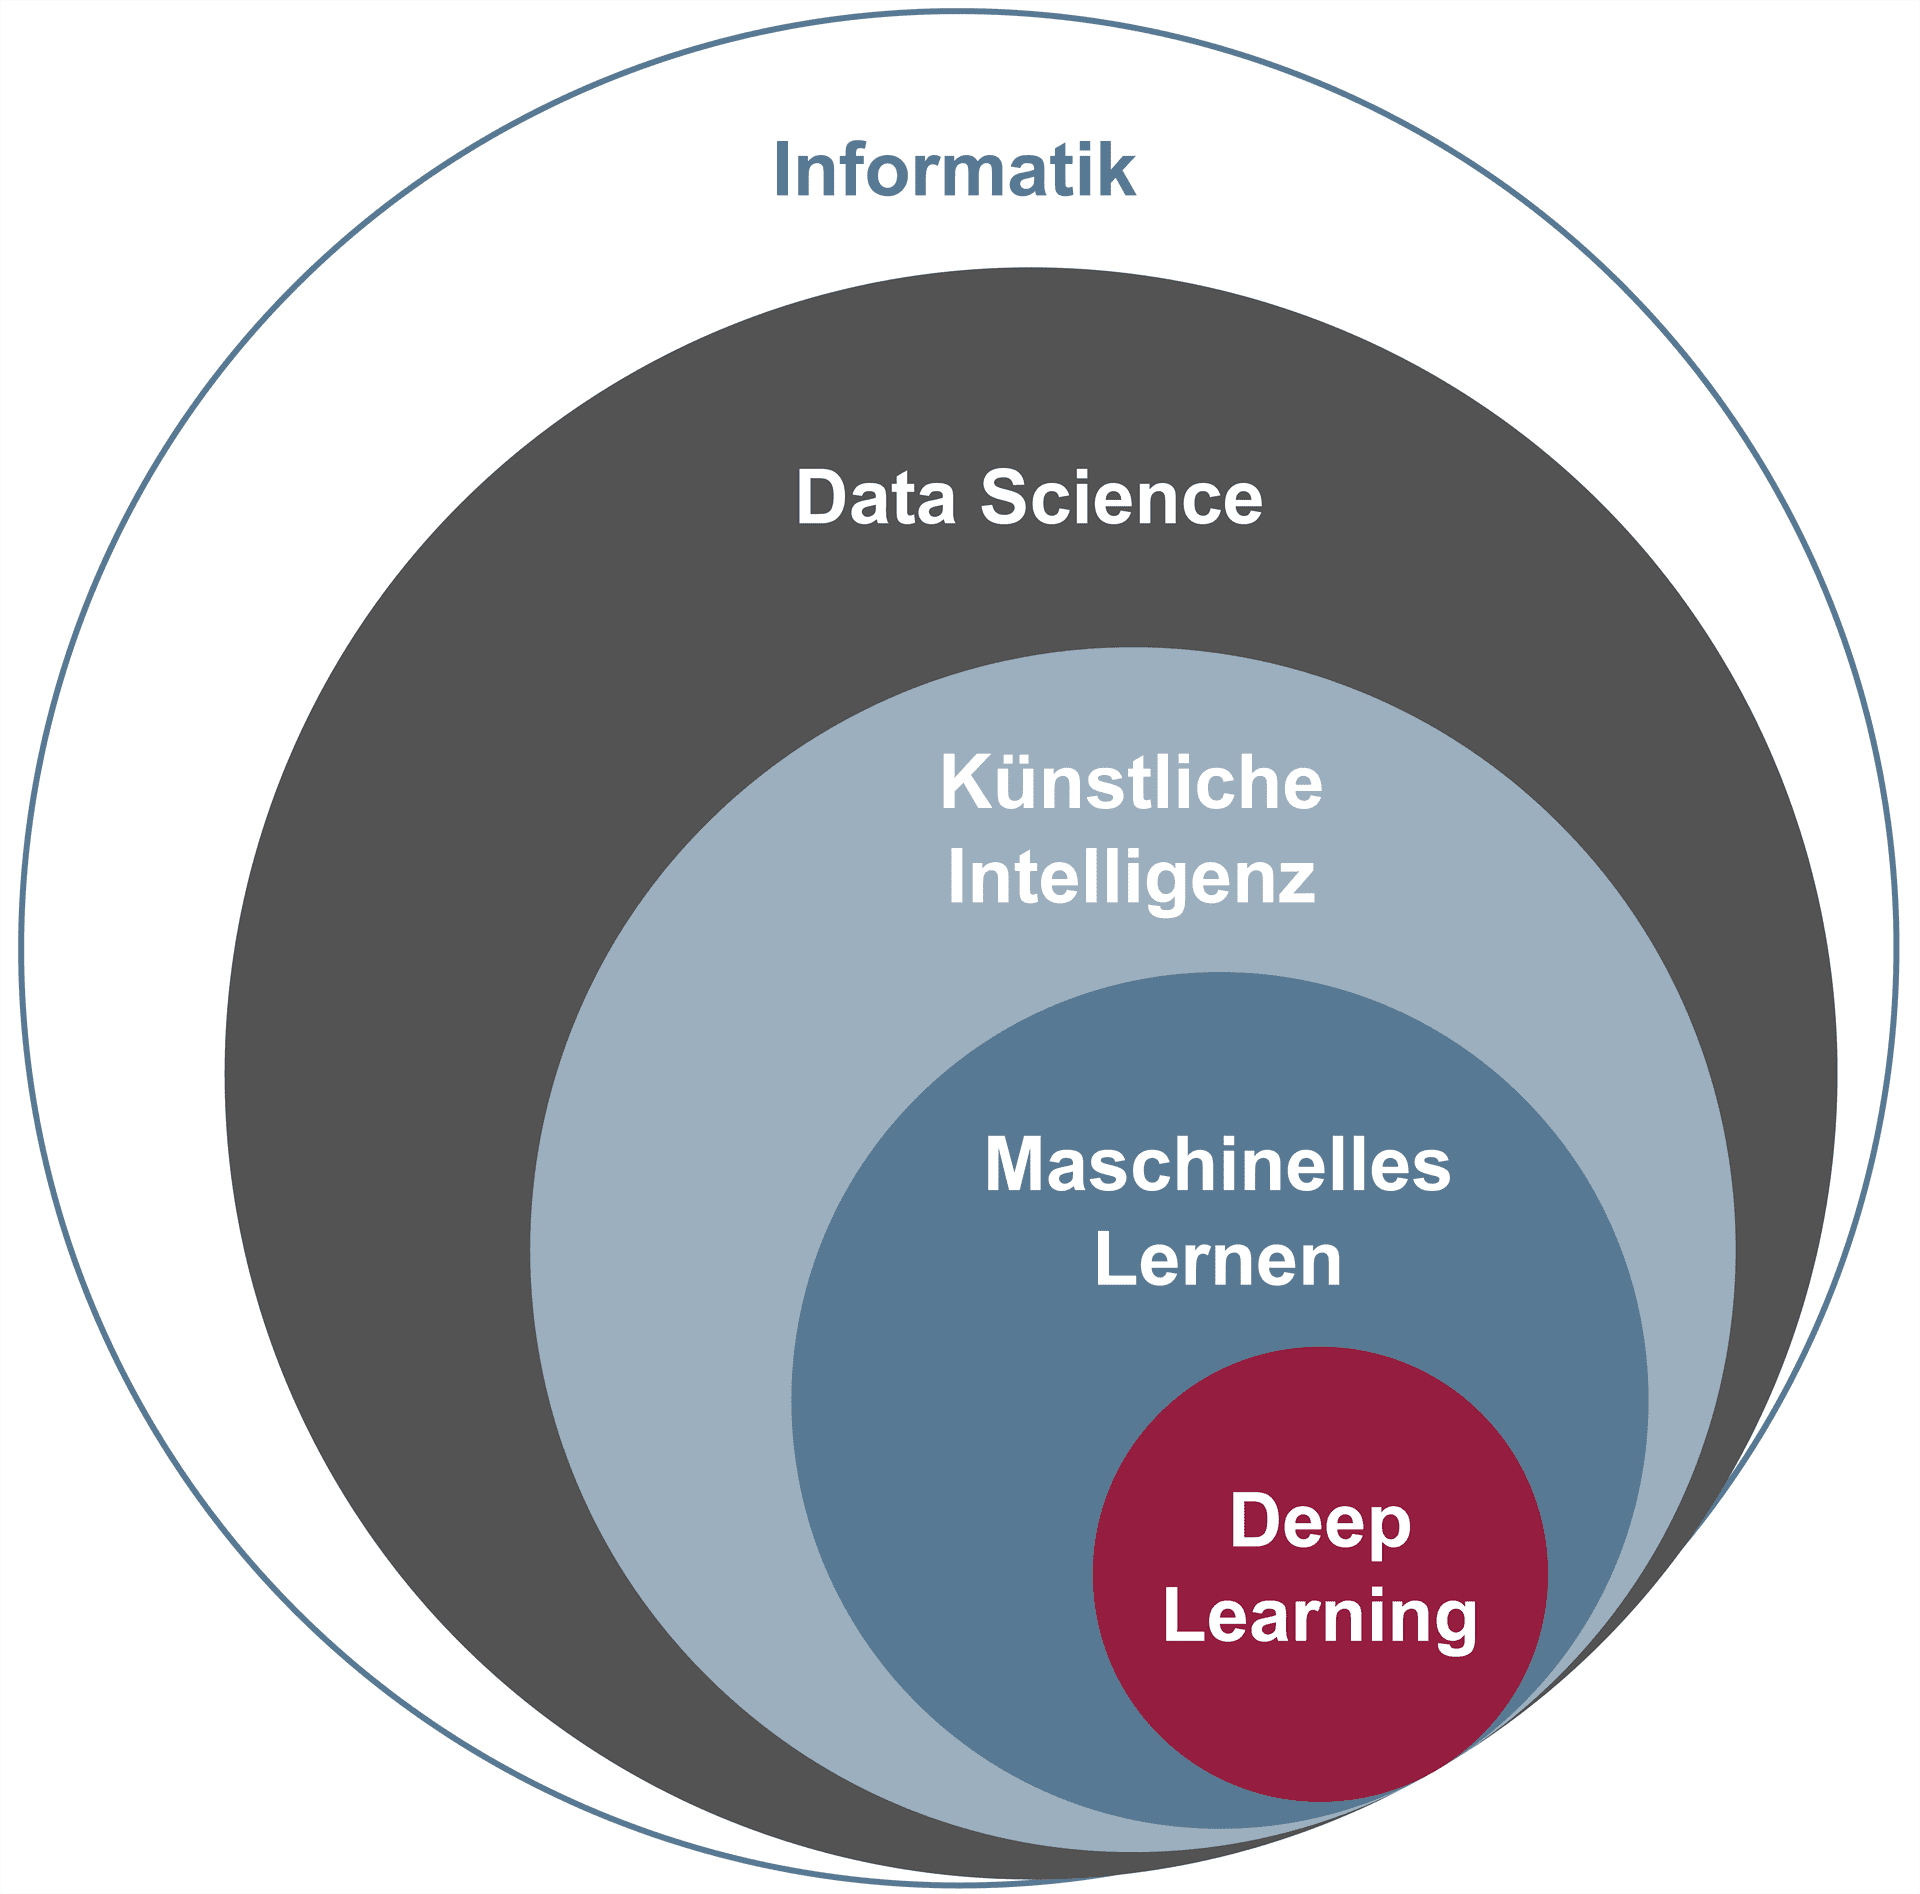
Der Schutz digitaler Systeme erfordert mehrere technische Schutzschichten, angefangen bei der Absicherung der Identität durch sichere Authentifikation und den Einsatz von CAPTCHA zur Abwehr automatisierter Angriffe. Eine Firewall kontrolliert den Netzwerkverkehr oder blockiert unerlaubte Zugriffe, während Zero Trust als modernes Konzept grundsätzlich keinem Nutzer oder Gerät im Netz vertraut. Kryptografische Verfahren wie TLS und RSA schützen Datenübertragungen, wobei Hardware-Komponenten wie TPMs oder spezialisierte HSMs besonders sensible Schlüsselmaterialien ablegen und schützen. Angenommen, eine Bank will Zahlungsprozesse absichern: Für die Zugangsverwaltung nutzt sie starke Passwörter und eine mehrstufige Authentifikation, überträgt alle Transaktionen verschlüsselt per TLS, speichert Schlüssel sicher im HSM und setzt eine Firewall zum Schutz der Kernsysteme ein. Zusätzlich könnte die Bank auf Hardware-basierten Schutz setzen, indem alle kryptografischen Operationen auf sicheren TPMs durchgeführt werden. Ein Zero Trust-Ansatz stellt dabei sicher, dass auch interne Kommunikation stets überprüft wird. Durch diese Kombination lässt sich das Risiko kompromittierter Identitäten und unbefugter Systemzugriffe deutlich reduzieren.
Ein aufgeklärter Umgang mit digitalen Technologien umfasst mehr als nur technische Schutzmechanismen. In der vernetzten Gesellschaft bleibt die Privatsphäre ein hohes Gut, das im Spannungsfeld von Überwachung und Schutzmaßnahmen steht. Künstliche Intelligenz verändert die Analyse von Datenströmen und birgt Möglichkeiten wie Risiken; dabei entstehen Phänomene wie Filterblasen, bei denen Nutzer durch individuelle Informationsauswahl ihre Sicht verengen. Die Blockchain als zukunftsweisende Technologie könnte dabei sowohl neue Sicherheitspotenziale wie auch datenschutzbezogene Herausforderungen mit sich bringen; beispielsweise ermöglicht sie transparente Transaktionen, stellt aber auch durch Unveränderlichkeit neue Anforderungen an die Privatsphäre. Beim Lernen von Grundlagen, beispielsweise mit dem Lehrbuch Cyber-Sicherheit von Pohlmann, werden solche Herausforderungen reflektiert und bewertet. Trotz der Diskussion um eine mögliche Singularität als theoretisches Ende der Steuerbarkeit von Künstlicher Intelligenz bleibt der verantwortungsbewusste und reflektierte Umgang eine Schlüsselkompetenz.
Die zunehmende Bedeutung von Cyber-Sicherheit ist unbestritten, denn mit der Digitalisierung steigen auch die Anforderungen an den Schutz von Informationen, kritischen Infrastrukturen und der Privatsphäre. Effektives Sicherheitsmanagement, technologische Schutzmechanismen, systematische Überwachung von Schwachstellen und nicht zuletzt Wissen über gesellschaftliche und ethische Fragestellungen bilden zusammen ein stabiles Fundament für einen verantwortungsvollen Umgang mit Risiken im digitalen Raum.